

Ndoshta e dini se çfarë është OSINT dhe keni përdorur motorin e kërkimit Shodan, ose tashmë po përdorni një Platformë të Inteligjencës për Kërcënimet për të prioritarizuar IOC nga burime të ndryshme. Por ndonjëherë është e nevojshme të shikoni vazhdimisht kompaninë tuaj nga jashtë dhe të merrni ndihmë për zgjidhjen e incidenteve të identifikuara. lejon ndjekjen e aktiveve dixhitale të kompanisë dhe analitikave të saj ofrojnë veprime konkrete.
Në thelb, Digital Shadows plotëson harmonikisht SOC ekzistues ose e mbyll plotësisht funksionalitetin e ndjekjes së perimetrit të jashtëm. Ndërtimi i ekosistemit ka filluar që në vitin 2011 dhe nën kapak janë realizuar një shumëllojshmëri e gjërave interesante. DS monitoron Internetin, rrjetet sociale dhe darknet dhe identifikon nga gjithë informacionin e grumbulluar vetëm atë që është e rëndësishme.
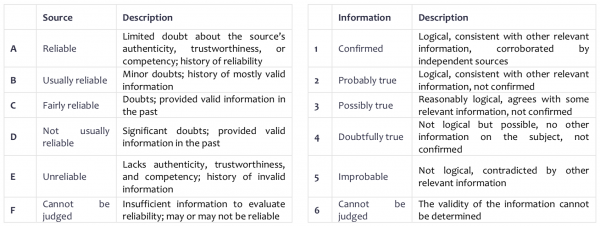
Në informacionin e saj javore kompania ofron një tabelë, të cilën mund ta përdorni në jetën tuaj të përditshme për vlerësimin e burimeve dhe informacionit të marrë. Me tabelën mund ta konsultoheni gjithashtu në fund të artikullit.
Digital Shadows është në gjendje të zbulojë dhe të shuajë domainet e phishing-ut, llogaritë e rreme në rrjetet sociale; të gjejë të dhënat e komprometuar të punonjësve dhe të dhënat e rrjedhura, të identifikojë informacionin mbi sulmet kibernetike të planifikuara ndaj kompanisë, të ndjekë vazhdimisht perimetrin publik të organizatës dhe madje të analizojë rregullisht aplikacionet mobile në një mjedis të sigurt.
Identifikimi i rreziqeve digjitale
Çdo kompani gjatë aktivitetit të saj krijon lidhje me klientë dhe partnerë, dhe të dhënat që ajo synon të mbrojë bëhen gjithnjë e më të cenueshme, numri i tyre vetëm sa rritet.
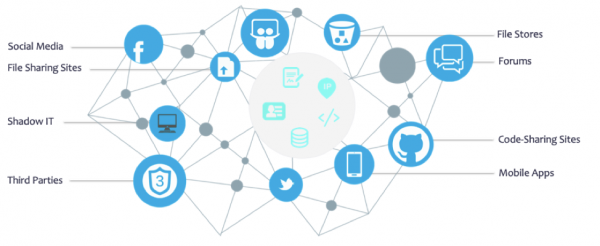
Për të filluar menaxhimin e këtyre rreziqeve, kompania duhet të fillojë të shikojë përtej perimetrit të saj, ta monitorojë atë dhe të marrë informacion operativ mbi ndryshimet.
Zbulimi i Humbjeve të të Dhënave (dokumente të ndjeshme, të dhëna të aksesueshme për punonjës, informacion teknik, pronësi intelektuale).
Imagine se pronësia juaj intelektuale është zbuluar në Internet ose një kod konfidencial i brendshëm ka përfunduar rastësisht në një repository në GitHub. Sulmuesit mund ta përdorin këtë informacion për të nisur sulme kibernetike më të targetuara.
Siguria e Markës Online (domainet e phishing-ut dhe profilin në rrjetet sociale, aplikacionet mobile që imitojnë kompaninë).
Duke qenë se tani është e vështirë të gjesh një kompani pa një rrjet social ose një platformë të ngjashme për të kontaktuar me klientët potencialë, kriminelët përpiqen të paraqiten si marka e kompanisë. Kriminelët kibernetikë e bëjnë këtë duke regjistruar domene të rreme, llogari të mediave sociale dhe aplikacione mobile. Në rastin e suksesit të phishing-ut / mashtrimit, kjo mund të ndikojë në të ardhurat, besnikërinë dhe besimin e klientëve.
Reduktimi i Sipërfaqes së Sulmit (shërbime të prekshme në perimetrin me internet, porte të hapura, certifikata problematike).
Me rritjen e infrastrukturës IT, rritet gjithashtu sipërfaqja e sulmit, numri i objekteve informuese. Padyshim që një ditë sistemet e brendshme mund të publikohen rastësisht në botën e jashtme, për shembull, një bazë të dhënash.
DS_ do të njoftojë për problemet përpara se ato të mund të shfrytëzohen nga një sulmues, do të identifikojë më të rëndësishmet, analistët do të rekomandojnë veprime të mëtejshme dhe menjëherë do të mund të bëhet një takedown.
Ndërfaqja DS_
Mund të përdoret drejtpërdrejt ndërfaqja web e zgjidhjes ose të përdoret API.
Siç mund të vëreni, përmbledhja analitike tregohet në formën e një gypi, duke filluar nga numri i përmendjeve dhe duke përfunduar me incidentet reale të marra nga burime të ndryshme.
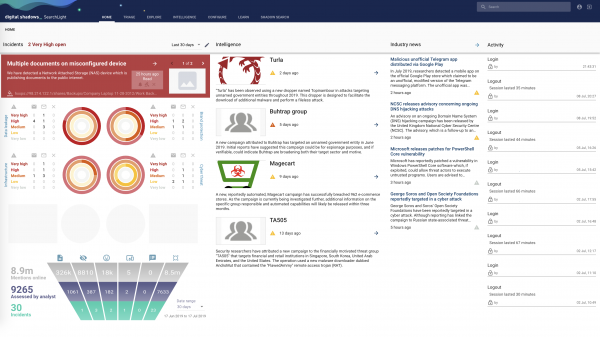
Shumë e përdorin zgjidhjen si një Wikipedia me informacion mbi sulmuesit aktivë, fushatat e tyre dhe ngjarjet në fushën e sigurisë së informacionit.
Digital Shadows lehtë integrohet në çdo sistem të jashtëm. Mbështeten si njoftimet, ashtu edhe REST API për integrim në sistemin tuaj. Mund të përmenden IBM QRadar, ArcSight, Demisto, Anomali dhe .
Si të menaxhoni risqet digjitale — 4 hapa kryesorë
Hapi 1: Identifikimi i aseteve kritike për biznesin
Ky hap i parë, natyrisht, përfshin kuptimin se për çfarë organizata është më e shqetësuar dhe çfarë dëshiron të mbrojë.
Mund të ndahet në kategori kryesore:
- Njerëzit (klientët, punonjësit, partnerët, furnizuesit);
- Organizatat (kompanitë lidhëse dhe shërbyese, infrastruktura e përbashkët);
- Sistemet dhe aplikacionet kritike operacionale (faqet e internetit, portalet, bazat e të dhënave me të dhënat e klientëve, sistemet e procesimit të pagesave, sistemet e aksesit të punonjësve ose aplikacioneve ERP).
Kur kurimin e këtij lista rekomandohet të ndiqni një ide të thjeshtë — asetet duhet të jenë përreth proceseve kritike të biznesit ose funksioneve ekonomike të rëndësishme të kompanisë.
Zakonisht shtohen qindra burime, duke përfshirë:
- emrat e kompanive;
- markat / tregtimi;
- ranges IP-të;
- domainet;
- lidhjet e mediave sociale;
- ofruesit;
- aplikacionet mobile;
- numrat e patentave;
- etiketat e dokumenteve;
- identifikuesit DLP;
- nënshkrimet e email-eve.
Adaptimi i shërbimit për ne siguron që të merrni vetëm njoftimet relevante. Ky është një cikël iterativ, dhe përdoruesit e sistemit do të shtojnë asetet sipas shfaqjes së tyre, si emrat e rinj të projekteve, bashkëngjitjet dhe blerjet e ardhshme, ose domainet e përditësuara në ueb.
Hapi 2: Kuptimi i kërcënimeve potenciale
Për të llogaritur rreziqet në mënyrën më të mirë, është thelbësore të kuptoni kërcënimet potenciale dhe rreziqet digjitale të kompanisë.
- Taktikat, teknikat dhe procedurat e sulmuesve (TTP)
Korniza dhe të tjerat ndihmojnë në gjetjen e një gjuhe të përbashkët midis mbrojtjes dhe sulmit. Grumbullimi i informacionit dhe kuptimi i sjelljes së një sërë sulmuesish ofron një kontekst shumë të dobishëm gjatë mbrojtjes. Kjo ndihmon në kuptimin e hapit të ardhshëm në sulmin e vëzhguar, ose në ndërtimin e një koncepte të përgjithshme mbrojtjeje në bazë të . - Aftësitë e sulmuesve
Sulmuesi do të përdorë lidhjen më të dobët ose rrugën më të shkurtër. Vektorët e ndryshëm të sulmit dhe kombinimet e tyre — postë, ueb, grumbullim pasiv informacioni etj.
Hapi 3: Monitorimi i shfaqjeve të padëshiruara të aktiveve digjitale
Për të identifikuar asetet, është e nevojshme të monitoroni rregullisht një numër të madh burimesh, si:
- Repo Git;
- Ruajtjet cloud të keqkonfiguruara;
- Sitë Paste;
- Mediat sociale;
- Forume kriminale;
- Dark web.
Për të filluar nga diçka, mund të përdorni mjete dhe teknika falas, të renditura sipas nivelit të vështirësisë në udhëzimin ‘’.
Hapi 4: Marrja e masave mbrojtëse
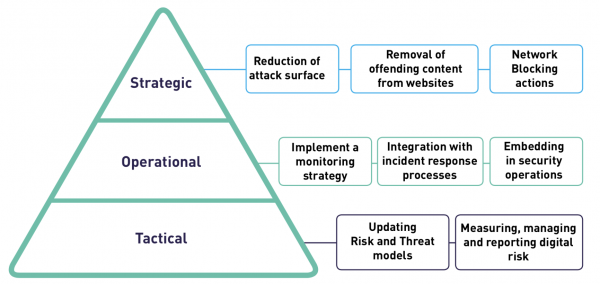
Pas marrjes së njoftimit, duhet të ndërmerrni veprime konkrete. Mund të identifikoni masat Taktike, Operative dhe Strategjike.
Në Digital Shadows, çdo paralajmërim përmban rekomandimet për veprim. Nëse është një domain phishing ose një faqe në media sociale, statusi i likuidimit mund të monitorohet në seksionin “Takedowns”.
Akses në portalin demo për 7 ditë
Së pari, doja të sqaroj se kjo nuk është një testim i plotë, por vetëm një akses temporar në portalin demo për të njohur ndërfaqen e tij dhe për të kërkuar disa informacion. Një testim i plotë do të përmbajë të dhëna të aktualizuara për kompaninë specifike dhe do të përfshijë punën e një analisti.
Portali demo do të përmbajë:
- shembuj paralajmërimesh për domain phishing, të dhëna të hapura llogarish dhe dobësitë në infrastrukturë;
- kërkimin në faqet e darknet, forumet kriminale, feedet dhe më shumë;
- 200 profile cyber-kërcënimesh, mjete dhe fushata.
Qasja mund të arrihet përmes kësaj .
Dërgesat javore dhe podkasti
Në dërgesën javore mund të merrni një përmbledhje të shkurtër të informacionit operativ dhe ngjarjeve të fundit për javën e kaluar. Gjithashtu, mund të dëgjoni podkastin .
Për të vlerësuar burimin Digital Shadows duke përdorur pretenca të kualitetit nga dy matrica, duke vlerësuar besueshmërinë e burimeve dhe besueshmërinë e informacionit të marrë prej tyre.
Artikulli është shkruar nga motivi ‘’.
Nëse kjo zgjidhje ju intereson, mund të kontaktoni me ne — kompaninë , distributor i Digital Shadows_. Mjafton të shkruani në një formë të lirë në .
Autorët: dhe .
Burimi: habr.com
