

Utvecklarna från Google har presenterat en ny metod för tvåfaktorsautentisering som innebär att använda en Android-smartphone som en fysisk säkerhetsnyckel.
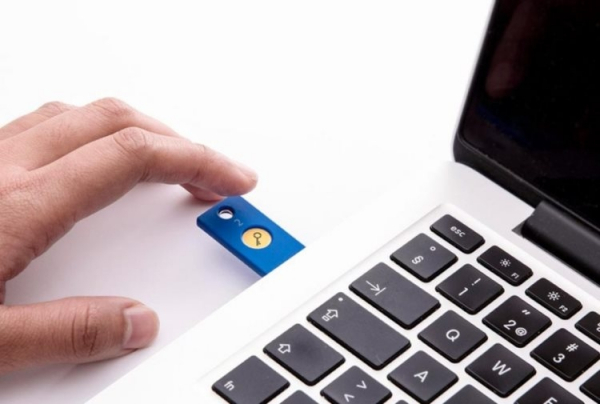
Många har redan stött på tvåfaktorsautentisering, vilket innebär att man inte bara anger ett standardlösenord utan också använder något andra verktyg för att genomföra identitetsverifiering. Till exempel, vissa tjänster skickar efter att användarens lösenord har angetts ett SMS-meddelande med en genererad kod som gör att man kan logga in. Det finns också en alternativ metod för att genomföra tvåfaktorsautentisering där man använder en fysisk hårdvarunyckel som YubiKey, som aktiveras genom att ansluta den till en dator.
Utvecklarna från Google föreslår att använda en Android-smartphone som en sådan hårdvarunyckel. Istället för att skicka en avisering till enheten, kommer webbplatsen att försöka få åtkomst till smarttelefonen via Bluetooth. Det är anmärkningsvärt att det inte krävs någon fysisk anslutning av smarttelefonen till datorn för att använda denna metod, eftersom Bluetooth-räckvidden är tillräckligt stor. Dessutom finns det en mycket låg sannolikhet att en angripare kan få tillgång till smarttelefonen medan de befinner sig inom räckvidd för Bluetooth-anslutningen.
För närvarande stöder endast vissa Google-tjänster, inklusive Gmail och G-Suite, den nya autentiseringsmetoden. För att det ska fungera korrekt krävs en smartphone som kör Android 7.0 Nougat eller en senare version.
Källa: 3dnews.ru
