

Parathënie
Mi “miqësi” ka filluar dy vjet më parë. Unë erdha në një vend të ri pune, ku administratori i mëparshëm më la këtë softuer në trashëgimi. Në internet, përveç dokumentacionit zyrtar, nuk kam arritur të gjej asgjë. Edhe tani, nëse kërkon “rudder” në Google, në 99% të rasteve do të dalin: timonat e anijeve dhe dronët. Më është arritur të gjej një qasje. Duke qenë se Komuniteti i këtij softueri është shumë i vogël, kam vendosur të ndaj përvojën time dhe pengesat që kam hasur. Mendoj se kjo do t'i bëjë dobi dikujt.
Pra, Rudder
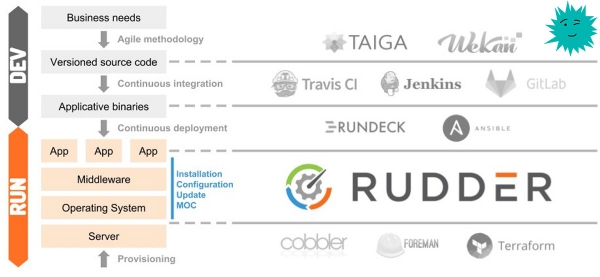
Rudder është një utilitar për auditimin dhe menaxhimin e konfiguracionit me kod të hapur që ndihmon në automatizimin e konfigurimit të sistemit. Funksionon në parimin e instalimit të një agjenti në çdo përdorues përfundimtar. Përmes një ndërfaqe të lehtë për t'u përdorur, ne mund të shohim sa përputhet infrastruktura jonë me të gjitha politikat e caktuara.
Përdorimi
Më poshtë do të rendis për çfarë e përdor Rudder.
Kontrolli i skedarëve dhe konfigurimeve: ./ssh/authorized_keys; /etc/hosts; iptables; (dhe pastaj, ku e çon imagjinata)
Kontrolli i paketeve të instaluara: zabbix.agent ose çdo soft tjetër
Instalimi i serverit
Kohët e fundit u përmirësova nga versioni 5 në 6.1, gjithçka shkoi mirë. Më poshtë do të paraqiten komandat për Deban/Ubuntu, por gjithashtu ka mbështetje për: dhe .
Do ta fsheh instalimin në spojlerë, për t'ju shmangur.
Spoiler
Varësitë
Për rudder-server kërkohet Java RE me të paktën versionin 8, mund të instalohet nga depozita standarde:
Kontrollojmë nëse ajo është instaluar
java -versionnëse rezultati
-bash: java: komanda nuk u gjetatëherë e instalojmë
apt install default-jreServer
Importojmë çelësin
wget --quiet -O- "https://repository.rudder.io/apt/rudder_apt_key.pub" | sudo apt-key add -Ja vetë gjurmët
pub  4096R/474A19E8 2011-12-15 Rudder Project (çelësi i lëshimit)
      Çelësi i gjurmës = 7C16 9817 7904 212D D58C  B4D1 9322 C330 474A 19E8
Duke qenë se nuk kemi një abonim të paguar, shtojmë depozitën e mëposhtme
echo "deb http://repository.rudder.io/apt/6.1/ $(lsb_release -cs) main" > /etc/apt/sources.list.d/rudder.listPërditësojmë listën e depozitave dhe instalojmë serverin
apt update
apt install rudder-server-root
Krijojmë një përdorues admin
rudder server create-user -u admin -p "Fjalëkalimi Juaj"Më vonë mund të menaxhojmë përdoruesit përmes konfigurimit
Kaq, serveri është gati.
Konfigurimi i serverit
Tani duhet të shtojmë në agjentin e rudder adresat IP të agjentëve ose një nënrrjet të tërë, duke u orientuar nga politika e sigurisë.
Settings —> General
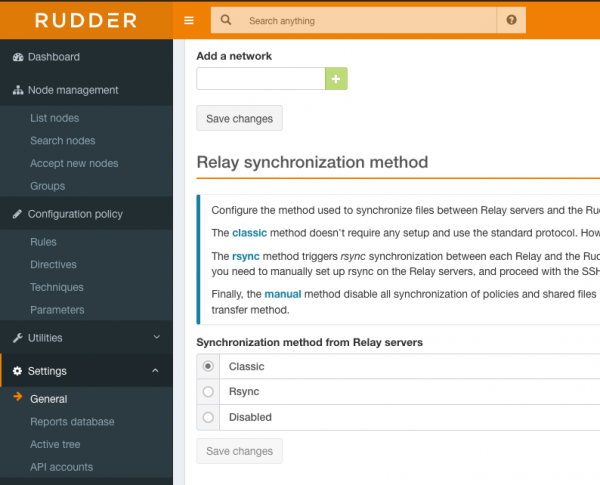
Në fushën «Add a network» shkruajmë adresën dhe maskën në formatin x.x.x.x/xx. Për t'i lejuar qasje nga të gjitha adresat e rrjetit të brendshëm (nëse natyrisht është një rrjet testimi dhe ndodhesh pas NAT-it) shkruajmë: 0.0.0.0/0
Është e rëndësishme — pas shtimit të adresës IP, mos harroni të klikoni Save changes, përndryshe asgjë nuk do të ruhet.
Porte
Në server hapim portat e mëposhtme
443 — tcp
5309 — tcp
514 — udp
Kemi përfunduar me konfigurimin fillestar të serverit.
Instalimi i Agjentit
Spoiler
Shtojmë çelësin
wget --quiet -O- "https://repository.rudder.io/apt/rudder_apt_key.pub" | sudo apt-key add -Gisht i çelësit
pub  4096R/474A19E8 2011-12-15 Rudder Project (çelësi i lëshimit)
      Çelësi i gjurmës = 7C16 9817 7904 212D D58C  B4D1 9322 C330 474A 19E8
Shtojmë repositorinë
echo "deb http://repository.rudder.io/apt/6.1/ $(lsb_release -cs) main" > /etc/apt/sources.list.d/rudder.listInstalojmë agjentin
apt update
apt install rudder-agent
Konfigurimi i agjentit
Të tregojmë agjentit adresën IP të serverit të politikave
rudder agent policy-server #Pa kllapa. Ekziston gjithashtu mundësia e përdorimit të emrit të domain-it Duke ekzekutuar komandën e mëposhtme do të dërgojmë një kërkesë për shtimin e një agjenti të ri në server, pas disa minutash ai do të shfaqet në listën e agjentëve të rinj, si të shtohet do shpjegoj në seksionin tjetër
rudder agent inventoryKemi mundësinë ta ekzekutojmë agjentin për forcë dhe ai do të dërgojë menjëherë kërkesën
rudder agent runAgjenti ynë është konfiguruar, vazhdojmë më tej.
Shtimi i agjentëve
Kyçemi
https://127.0.0.1/rudder/index.html
Në seksionin «Accept new nodes» do të shfaqet agjenti juaj, vendosni shenjën dhe klikoni Accept
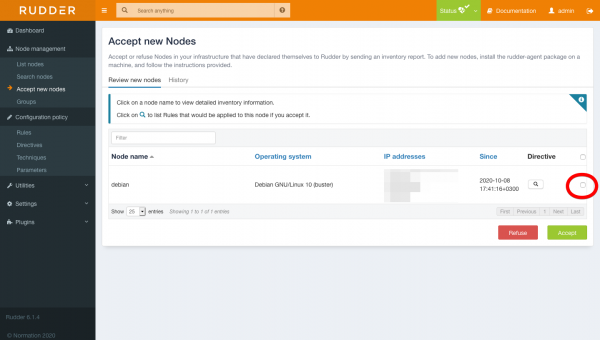
Duhet të kalojë pak kohë deri sa sistemi të kontrollojë serverin për përputhjen
Krijimi i grupeve të serverëve
Të krijojmë një grup (nuk kam idenë pse zhvilluesit bënë një formim kaq të mundimshëm të grupeve, por siç e kuptova, nuk ka mënyrë tjetër. Kaloni në seksionin Node management -> Groups dhe klikoni Create, zgjidhni grupin statik dhe emrin.
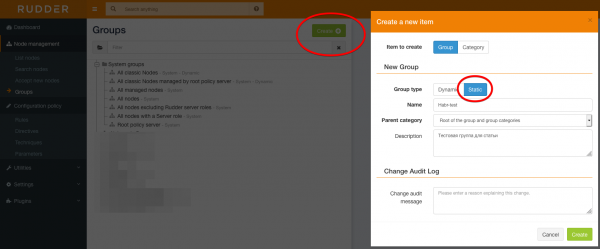
Filtroni serverin që na nevojitet sipas disa karakteristikave të veçanta, për shembull sipas adresës IP, dhe ruani
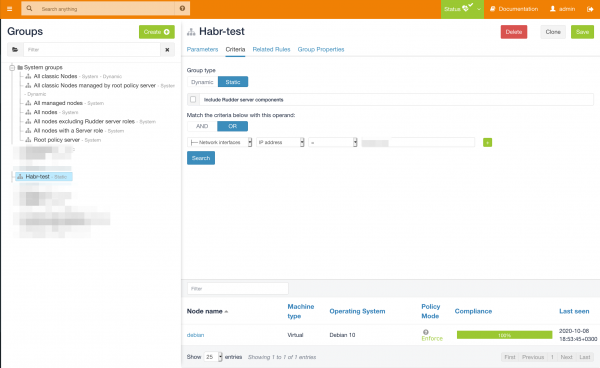
Grupi është konfiguruar.
Konfigurimi i rregullave
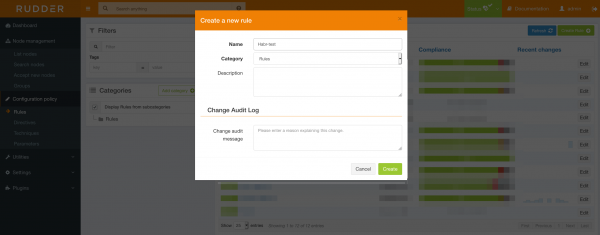
Kalojmë në Configuration policy → Rules, dhe krijojmë një rregull të ri
Shtojmë grupin e përgatitur më parë (këtë mund ta bëjmë edhe më vonë)
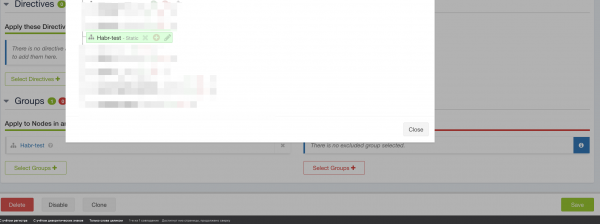
Dhe formojmë një direktivë të re
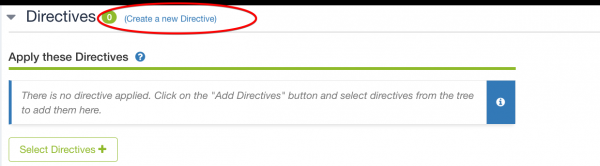
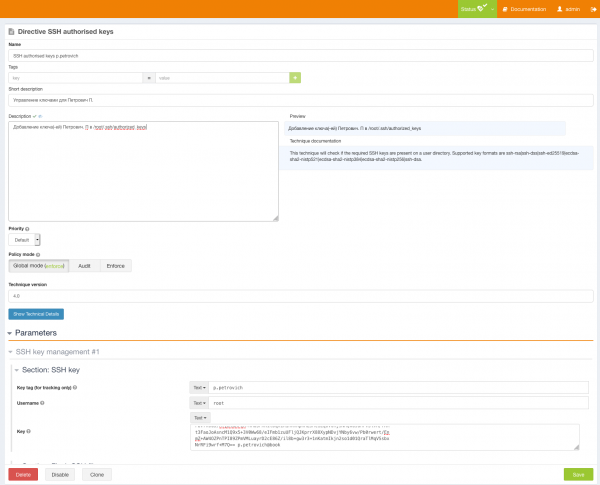
Të krijojmë një direktivë për shtimin e çelësave publikë në .ssh/authorized_keys. Unë e përdor këtë në rast se ndonjë punonjës i ri largohet, ose për të shërbyer si siguri, për shembull nëse dikush përfundimisht fshin rastësisht çelësin tim.
Shkoni te Configuration policy → Directives, nga ana e majtë shihni «Directive library». Gjeni «Remote access → SSH authorised keys», dhe më pas klikoni Create Directive në të djathtë.
Shkruajmë të dhënat për përdoruesin dhe shtojmë çelësin e tij. Më pas zgjedhim politikën e zbatimit
Global — Politika e caktuar si e default
Enforce — Zbatoni në serverët e zgjedhur
Audit — Do të kryejë një audit dhe do të tregojë në cilat klientë ka çelësin
Be sure to state our rule
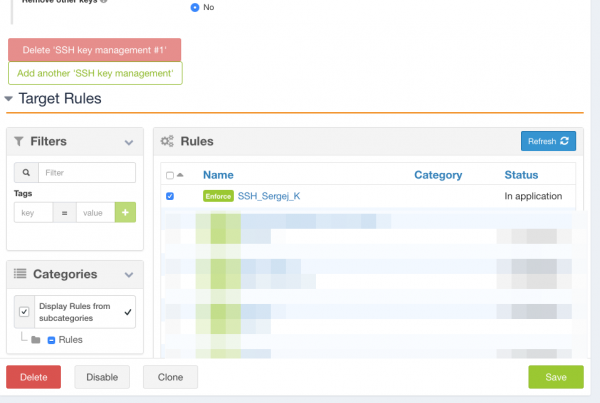
Then save it and everything is ready.
Po kontrollojmë

Key added successfully
Përfitime
The agent provides complete information about the server: lists of installed packages, interfaces, open ports, and much more, which you can see in the screenshot below
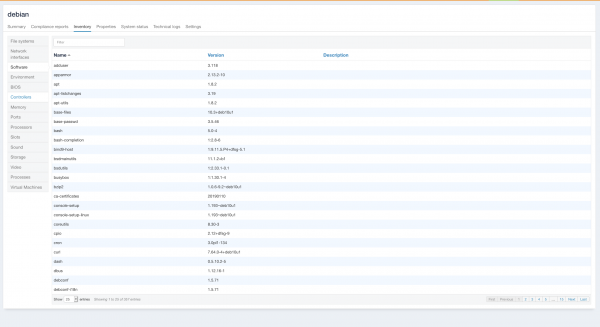
You can also install and control software not only on Linux but also on Windows; I haven't checked the latter as there hasn't been a need.
From the author
You might be wondering why reinvent the wheel if Ansible and Puppet have already been created?
I respond: Ansible has its downsides; for example, we cannot see the current state of the configuration, or there’s the familiar situation where you run a role or playbook and errors about crashes pop up, forcing you to access the server to see which package has been updated. And I just haven't worked with Puppet.
Are there cons to Rudder? There are plenty... Starting with agents dropping out, requiring reinstallation or using the rudder reset command. (By the way, I haven't seen that in version 6 yet), ending with extremely complex settings and a non-intuitive interface.
A ka përfitime? Po, ka shumë përfitime: Ndryshe nga ansible e njohur, ne kemi një ndërfaqe web ku është e dukshme compliance që kemi aplikuar. Për shembull — a janë portet në botë, në çfarë gjendjeje është firewalli, a janë instaluar agjentët e sigurisë apo pajisje të tjera.
This software is perfect for the information security department as the state of the infrastructure will always be visible, and if any rule lights up red, it's a reason to check the server. As I said, I've been using Rudder for two years now, and if you delve into it a bit, life gets better. The hardest part about a large infrastructure is that you don’t remember the current state of the server, whether a junior forgot to install security agents or correctly configure iptables; Rudder will help you stay informed about all events. Knowledge is power! )
P.S. It turned out to be much more than I planned; I won't describe how to install packages, but if there are requests, I will write a second part.
P.S.S Artikulli ka karakter informativ, kam vendosur të ndaj pasi në hapësirat e internetit ka shumë pak informacion. Ndoshta kjo do të jetë interesante për dikë. Uroj një ditë të mbarë miq të nderuar :)
SOF6
Serverë epikë — është ose Windows me procesorë të fuqishëm të familjes AMD EPYC dhe disqe shumë të shpejtë NVMe nga Intel. Nxito për të porositur!
Burimi: habr.com
