

Opsionet e përdorimit të zgjidhjeve për dukshmërinë e rrjetit
Çfarë është dukshmëria e rrjetit?
Dukshmëria përcaktohet nga fjalori i Webserit si "aftësia për t'u vënë re lehtësisht" ose "nivele qartësie". Në kuptimin e dukshmërisë së rrjetit ose aplikacioneve, nënkuptohet eliminimi i zonave të verbra që fshehin aftësinë për të parë lehtësisht (ose për të përcaktuar sasi) se çfarë po ndodh në rrjet dhe/ose aplikacione në rrjet. Kjo dukshmëri u mundëson ekipeve IT të izolojnë shpejt kërcënimet e sigurisë dhe të zgjidhin probleme me performancën, gjë që në fund siguron përvojën më të mirë për përdoruesit e fundit.
Një kuptim tjetër është se ajo lejon ekipeve IT të monitorojnë dhe optimizojnë rrjetin së bashku me aplikacionet dhe shërbimet IT. Kjo është arsyeja pse dukshmëria e rrjetit, aplikacioneve dhe sigurisë është thelbësore për çdo organizatë IT.
Mënyra më e thjeshtë për të arritur dukshmërinë e rrjetit është të implementoni një arkitekture dukshmërie, e cila përbën një infrastrukturë komplekse end-to-end që siguron dukshmërinë e rrjetit fizik dhe virtual, aplikacioneve dhe sigurisë.
Vendosja e bazës për dukshmërinë e rrjetit
Sapo të krijohet arkitektura e dukshmërisë, do të jenë të disponueshme shumë opsione përdorimi. Siç tregohet më poshtë, arkitektura e dukshmërive paraqet tre nivele kryesore të dukshmërisë: niveli i aksesit, niveli i menaxhimit dhe niveli i monitorimit.
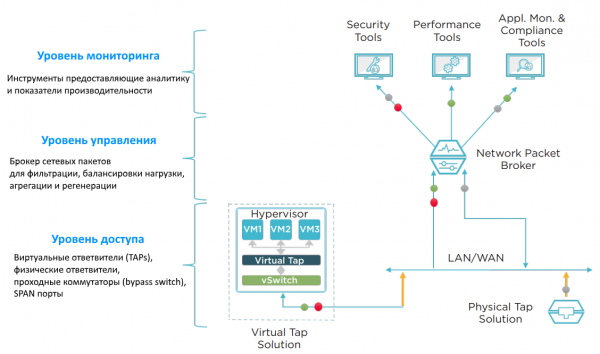
Duke përdorur elementët e treguar, specialistët IT mund të zgjidhin probleme të ndryshme në rrjet dhe aplikacione. Ka dy kategori të opsioneve të përdorimit:
- Zgjidhjet themelore të dukshmërisë
- Dukshmëria e plotë e rrjetit
Zgjidhjet themelore të dukshmërisë janë të orientuara drejt sigurisë së rrjetit, kursimit të kostove dhe zgjidhjes së problemeve. Këto janë tri kritere që ndikojnë në IT çdo muaj, nëse jo çdo ditë. Dukshmëria e plotë e rrjetit synon të sigurojë një kuptim më të thellë të zonave të verbra, performancës dhe përputhshmërisë me rregullat.
Çfarë mund të bëhet vërtet me dukshmërinë e rrjetit?
Ekzistojnë gjashtë opsione të ndryshme për përdorimin e dukshmërisë së rrjetit që mund të tregojnë qartë vlerën. Këto janë:
— Përmirësimi i sigurisë së rrjetit
— Ofrimi i mundësive për frenimin dhe uljen e kostove
— Rritja e shpejtësisë së diagnostikimit dhe besueshmërisë së rrjetit
— Eliminimi i zonave të verbra në rrjet
— Optimizimi i performancës së rrjetit dhe aplikacioneve
— Forcimi i respektimit të rregulloreve
Më poshtë janë disa shembuj të tjerë të përdorimit.
Shembulli №1 – filtrimi i të dhënave për zgjidhjet e sigurisë që qëndrojnë në ndërprerje të rrjetit (in-line), rrit efikasitetin e këtyre zgjidhjeve
Qëllimi i këtij varianti është përdorimi i brokerit të paketave të rrjetit (NPB – Network Packet Broker) për filtrimin e të dhënave me rrezik të ulët (p.sh. video dhe zë), për të përjashtuar ato nga kontrolli me mjete sigurie (sistemi i parandalimit të hyrjeve (IPS), parandalimi i humbjes së të dhënave (DLP), firewalla për aplikacioneve të web-it (WAF), etj.). Ky trafik "i padëshiruar" mund të identifikohet dhe dërgohet përsëri në ndërprerësin anashkaluese (by-pass switch) dhe të dërgohet më tej në rrjet. Avantazhi i këtij zgjidhjeje është se WAF ose IPS nuk duhet të shpenzojnë burimet e procesorit (CPU) për të analizuar të dhëna të pavlefshme. Nëse trafiku juaj rrjetor përmban një sasi të konsiderueshme të këtij lloji të të dhënash, mund të realizoni këtë funksionalitet dhe të ulni ngarkesën në mjetet tuaja të sigurisë.
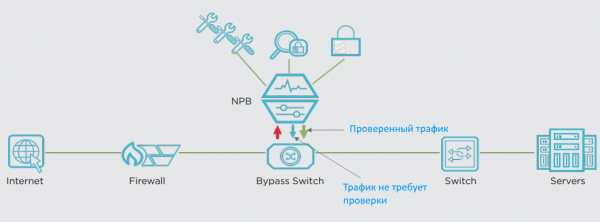
Kompani të caktuara kanë pasur raste kur deri në 35% të trafikut rrjetor me rrezik të ulët është përjashtuar nga kontrolli IPS. Kjo automatikisht rrit kapacitetin efektiv të bandës së IPS me 35% dhe nënkupton se mund të vononi blerjen e IPS të mëtejshme ose përmirësimin. Të gjithë e dimë se trafiku rrjetor po rritet, prandaj në një moment do t'ju nevojitet një IPS më i fuqishëm. Është vërtet një pyetje — a dëshiron të minimizosh shpenzimet apo jo.
Shembulli №2 – balancimi i ngarkesës zgjat jetën e pajisjeve 1-10Gb/s në rrjetin 40Gb/s
Shembulli i dytë i përdorimit përfshin uljen e kostos së pronësisë së pajisjeve rrjetërore. Kjo arrihet përmes brokerëve të paketave (NPB) për balancimin e trafikut në mjetet e sigurisë dhe monitorimit. Si mund të ndihmojë balancimi i ngarkesës shumicën e bizneseve? E para, rritja e sasisë së trafikut në rrjet është një fenomen shumë i zakonshëm. Por si qëndron çështja e monitorimit të ndikimit të rritjes së kapacitetit? Për shembull, nëse ju përmirësoni bërthamën e rrjetit nga 1 Gbit/s në 10 Gbit/s, atëherë ju duhen mjete 10 Gbit/s për monitorim të saktë. Nëse e rritni shpejtësinë në 40 Gbit/s ose 100 Gbit/s, atëherë me ato shpejtësi do të ketë shumë më pak mjete monitorimi dhe kostoja e tyre është shumë e lartë.
Brokerët e paketave ofrojnë aftësitë e nevojshme për agregimin dhe balancimin e ngarkesës. Për shembull, balancimi i trafikut 40 Gbit/s lejon shpërndarjen e trafikut të monitorimit midis disa mjeteve 10 Gbit/s. Pas kësaj, ju mund të zgjatni jetën e pajisjeve 10 Gbit/s, derisa të ketë mjaft fonde për të blerë mjete më të shtrenjta, të cilat janë në gjendje të trajtojnë shpejtësi më të larta të transmetimit të të dhënave.
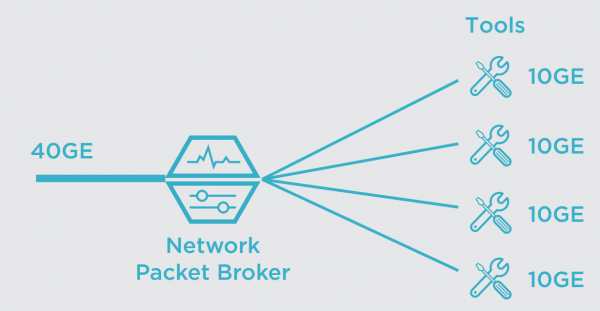
Shembulli tjetër është të bashkoni mjetet në një vend dhe t'u dërgoni të dhënat e nevojshme nga brokeri i paketave. Ndonjëherë përdoren zgjidhje të veçanta, të shpërndara në rrjet. Të dhënat e anketës të kryera nga Enterprise Management Associates (EMA) tregojnë se 32% e zgjidhjeve korporative janë të pa përdorura mjaftueshëm, domethënë me më pak se 50%. Qendrizimi i mjeteve dhe balancimi i ngarkesës ju lejojnë të bashkoni burimet dhe të rritni përdorimin, duke përdorur më pak pajisje. Ju shpesh mund të shtyni blerjen e mjeteve të tjera derisa koeficienti i përdorimit të bëhet mjaft i lartë.
Shembulli №3 – zgjidhja e problemeve për të reduktuar/eliminimin e nevojës për të marrë leje për ndryshime (Change Board permissions)
Pasi pajisjet për dukshmëri (diversorët (TAPs), NPB…) të jenë instaluar në rrjet, ju rrallë do të keni nevojë të bëni ndryshime në rrjet. Kjo lejon optimizimin e disa proceseve të zgjidhjes së problemeve për të rritur efikasitetin.
Për shembull, pasi TAP është instaluar ("instaluar dhe harruar"), ai pasivisht transmeton një kopje të gjithë trafikëve në NPB. Kjo ka një avantazh të madh, pasi eliminon shumicën e burokracive - për të marrë aprovime për ndryshimet në rrjet. Po ashtu, nëse instaloni një broker paketash, do të keni qasje të menjëhershme në pothuajse të gjitha të dhënat që nevojiten për zgjidhjen e problemeve.
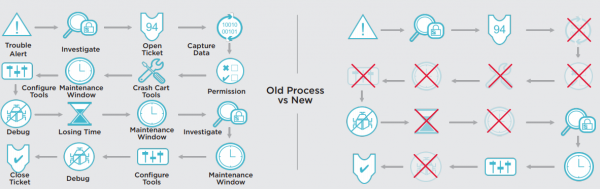
Nëse nuk ka nevojë për të bërë ndryshime, mund të kaloni fazat e miratimit dhe të kaloni menjëherë në debagim. Ky proces i ri ka një ndikim të madh në reduktimin e kohës mesatare për riparim (MTTR – Mean Time to Repair). Studimet tregojnë se është e mundur të ulet MTTR deri në 80%.
Shembulli №4 – Inteligjenca e Aplikacioneve, përdorimi i filtrimit të aplikacioneve dhe maskimi i të dhënave për të rritur efikasitetin e sigurisë.
Çfarë është inteligjenca e aplikacioneve (Application Intelligence)? Kjo teknologji është e disponueshme te brokerët e paketave (NPB) IXIA. Kjo është një funksionalitet i zgjeruar, që lejon të kaloni përtej filtrimit të pakove prej nivelit 2-4 (modelet OSI) dhe të kaloni plotësisht në nivelin 7 (niveli aplikativ). Avantazhi është se të dhënat mbi sjelljen dhe vendndodhjen e përdoruesve dhe aplikacioneve mund të krijohen dhe eksportohet në çdo format të nevojshëm - paketa bruto, paketa të filtruar ose informacioni NetFlow (IxFlow). Departamentet IT mund të identifikojnë aplikacionet rrjetore të fshehura, të reduktojnë kërcënimet ndaj sigurisë në rrjet, si dhe të ulin vonesat në rrjet dhe/ose të rrisin performancën e rrjetit. Karakteristikat e veçanta të aplikacioneve të njohura dhe të panjohura mund të identifikohen, kapen dhe dërgohen në mjetet e specializuara për monitorim dhe siguri.
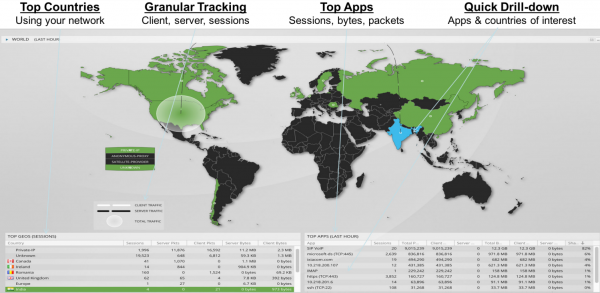
- identifikimi i aplikacioneve të dyshuara/të panjohura
- identifikimi i sjelljeve të dyshimta sipas gjeolokacionit, për shembull, një përdorues nga Koreja e Veriut lidhet me FTP tuajin serverit dhe transmeton të dhëna
- shkruhet SSL për verifikimin dhe analizimin e kërcënimeve potenciale
- analiza e mosfunksionimeve të aplikacioneve
- analiza e sasisë dhe rritjes së trafikëve për menaxhim aktiv të burimeve dhe parashikimin e zgjerimit
- maskimi i të dhënave të ndjeshme (kartat e kreditit, kredencialet...) para dërgimit
Funksionaliteti i Visibility Intelligence është i disponueshëm si për brokerët fizikë dhe virtualë (Cloud Lens Private), ashtu dhe në re publike — Cloud Lens Public:
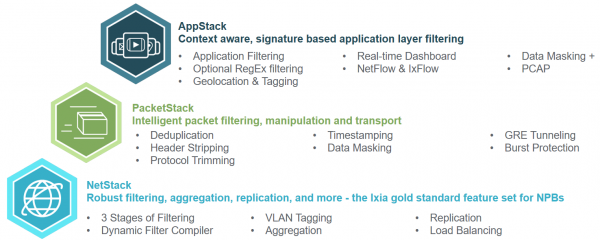
Përveç funksionalitetit standard NetStack, PacketStack dhe AppStack:
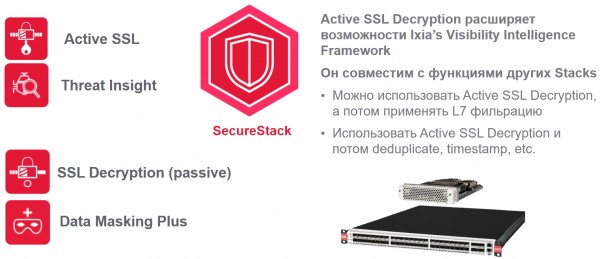
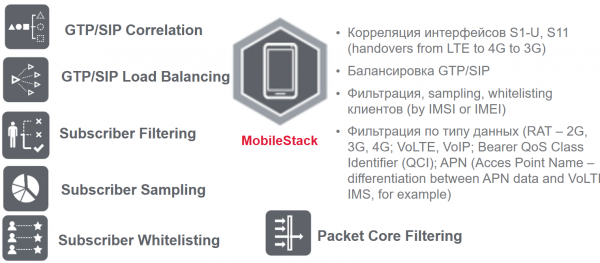
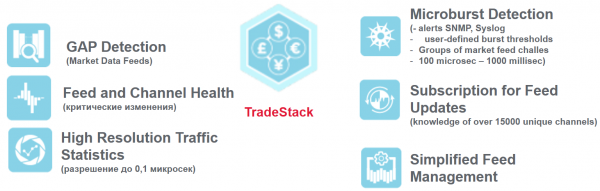
Në kohët e fundit është shtuar gjithashtu funksionaliteti i sigurisë SecureStack (për optimizimin e përpunimit të trafikut të ndjeshëm), MobileStack (për operatorët e komunikimeve celulare) dhe TradeStack (për monitorimin dhe filtrimin e të dhënave të tregtisë financiare):
Përfundimet
Zgjidhjet për dukshmërinë e rrjetit – një mjet i fuqishëm që mundëson optimizimin e arkitekturës së monitorimit dhe sigurisë së rrjetit, duke krijuar një themel të domosdoshëm për mbledhjen dhe shkëmbimin e të dhënave të nevojshme.
Mundësitë e përdorimit lejojnë:
- të ofrojnë akses në të dhënat specifike të nevojshme sipas kërkesës për diagnostikimin dhe trajtimin e problemeve
- të shtojnë / heqin zgjidhjet e sigurisë dhe monitorimit si in-line ashtu edhe out-of-band
- të reduktojnë MTTR
- të sigurojnë reagim të shpejtë ndaj problemeve
- të kryejnë një analizë të thelluar të kërcënimeve
- të eliminojnë shumicën e miratimeve burokratike
- të reduktojnë pasojat financiare të sulmeve, duke lidhur në mënyrë operative zgjidhjet e nevojshme në rrjet dhe duke ulur MTTR
- të ulin kostot dhe shpenzimet për konfigurimin e portit SPAN
Burimi: habr.com
