

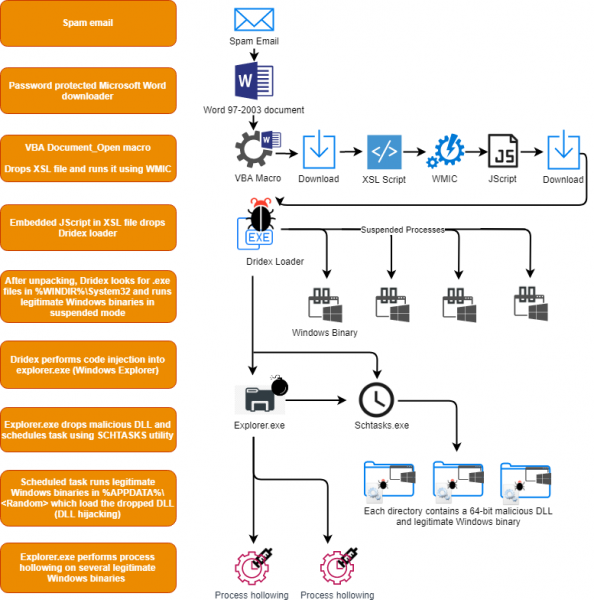
Një nga tipet më të zakonshme të sulmeve është krijimi i një procesi keqdashës në një pemë me procese mjaft të ligjshme. Një dyshim mund të zgjojë rruga drejt skedarit ekzekutues: shpesh herë, softveri keqdashës përdor dosjet AppData ose Temp, që nuk janë karakteristike për programet legjitime. Për të qenë të drejtë, është e rëndësishme të thuhet se disa utilitarë për azhurnim automatik ekzekutohen në AppData, prandaj vetëm verifikimi i vendit të nisjes nuk mjafton për të pohuar se një program është keqdashës.
Një faktor shtesë i legjitimitetit është nënshkrimi kriptografik: shumë programe origjinale janë nënshkruar nga shitësi. Mund të përdoret fakti i mungesës së nënshkrimit si një metodë për të identifikuar elemente të dyshimta në nisje. Por sërish, ekziston softver keqdashës që përdor një certifikatë të vjedhur për të nënshkruar veten.
Gjithashtu mund të kontrolloni vlerat e hash-it kriptografik MD5 ose SHA256, të cilat mund të përputhen me disa programe keqdashëse të zbuluara më parë. Mund të kryhet analiza statike duke shqyrtuar nënshkrimet në program (nëpërmjet rregullave Yara ose produkteve anti-virus). Ka gjithashtu analizën dinamike (ekzekutimi i programit në një ambient të sigurt dhe monitorimi i veprimeve të tij) dhe inxhinierinë rivendosëse.
Ka shumë shenja të një procesi keqdashës. Në këtë artikull do të flasim se si të aktivizoni auditimin e ngjarjeve përkatëse në Windows, do të shqyrtojmë shenjat mbi të cilat mbështetet rregulli i integruar për identifikimin e një procesi të dyshimtë. InTrust — është për mbledhjen, analizimin dhe ruajtjen e të dhënave jo-strukturuara, ku janë tashmë qindra reagime të paracaktuar për lloje të ndryshme sulmesh.
Kur programi niset, ai ngarkohet në memorien e kompjuterit. Skedari ekzekutues përmban udhëzime kompjuterike dhe librari ndihmëse (p.sh., *.dll). Kur procesi është tashmë i nisur, ai mund të krijojë rrjedha shtesë. Rrjedhat lejojnë procesit të ekzekutojë grupe të ndryshme udhëzimesh në të njëjtën kohë. Ekzistojnë shumë mënyra të depërtimit të kodit keqdashës në memorien dhe ekzekutimin e tij, le të shqyrtojmë disa prej tyre.
Mënyra më e thjeshtë për të filluar një proces të keq është të detyrosh përdoruesin ta fillojë atë direkt (p.sh., nga një shtesë e postës elektronike), pastaj përmes çelësit RunOnce ta ekzekutojë atë në çdo herë që ndizet kompjuteri. Këtu përfshihet gjithashtu softueri i keq "pa skedarë", i cili ruan skriptet PowerShell në çelësat e regjistrit, që ekzekutohen bazuar në një ngjarje. Në këtë rast, skripta PowerShell është kodi i keq.
Problemi me ekzekutimin e qartë të softuerit të keq është se kjo është një qasje e njohur që zbulohen lehtësisht. Disa programe të dëmshme bëjnë gjëra më të sofistikuara, siç është përdorimi i një procesi tjetër për t'u filluar të ekzekutohet në memorje. Si pasojë, një proces mund të krijojë një proces tjetër, duke ekzekutuar një instruksion të caktuar kompjuterik dhe duke treguar skedarin ekzekutues (.exe) për ta filluar.
Një skedar mund të specifikohet duke përdorur rrugën e plotë (p.sh., C:Windowssystem32cmd.exe) ose atë jo të plotë (p.sh., cmd.exe). Nëse procesi burimor nuk është i sigurt, ai lejon ekzekutimin e programeve të paligjshme. Sulmi mund të duket kështu: procesi fillon cmd.exe pa treguar rrugën e plotë, sulmuesi e vendos cmd.exe të tij në një vend të tillë që procesi ta ekzekutojë atë para skedarit legjitim. Pas fillimit të programit të keq, ai gjithashtu mund të fillojë një program legjitim (p.sh., C:Windowssystem32cmd.exe), në mënyrë që programi burimor të vazhdojë të funksionojë siç duhet.
Një variant i sulmit të mëparshëm është injeksioni DLL në një proces legjitim. Kur procesi fillohet, ai gjen dhe ngarkon bibliotekat që zgjasin funksionalitetin e tij. Duke përdorur injeksionin DLL, sulmuesi krijon një bibliotekë të keqe me të njëjtin emër dhe API si ai legjitim. Programi ngarkon bibliotekën e keqe, e cila, nga ana e saj, ngarkon bibliotekën legjitime dhe, sipas nevojës, për të kryer operacione, e thirr atë. Biblioteka e keqe fillon të veprojë si një proxy për biblioteken e mirë.
Një tjetër mënyrë për të vendosur kode keqdashëse në memorie është të injektohet në një proces të pasigurt që është tashmë në ekzekutim. Proceset marrin të dhëna nga burime të ndryshme - lexojnë nga rrjeti ose skedarët. Zakonisht, ato kryejnë kontroll për të siguruar legjitimitetin e të dhënave të hyrjes. Por disa procese nuk kanë mbrojtjen e duhur kur ekzekutojnë instruksionet. Në një sulm të tillë, nuk ka një bibliotekë në disk apo një skedar ekzekutiv me kode keqdashëse. Të gjitha ruhen në memorie së bashku me procesin e shfrytëzuar.
Tani le të kuptojmë metodologjinë e aktivizimit të mbledhjes së ngjarjeve të tilla në Windows dhe me rregullin në InTrust, i cili implementon mbrojtjen nga këto kërcënime. Fillimisht, e aktivizojmë atë përmes konsolës së menaxhimit InTrust.
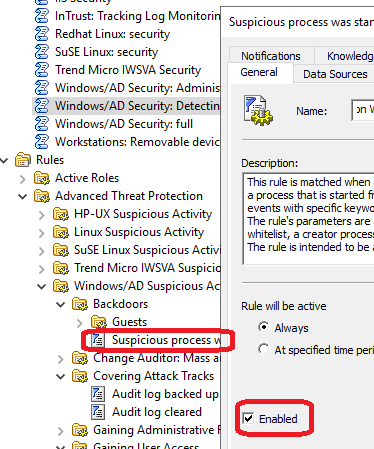
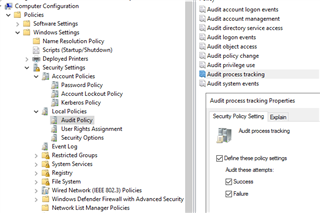
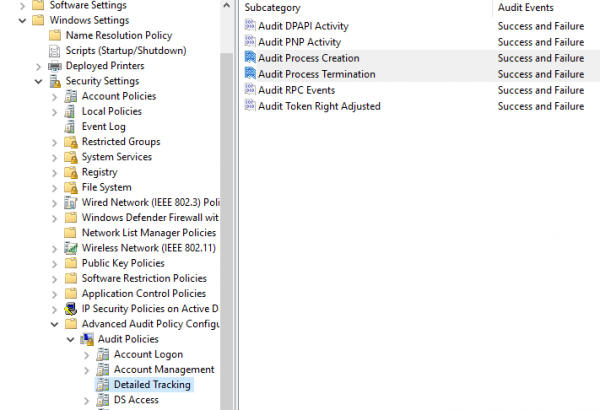
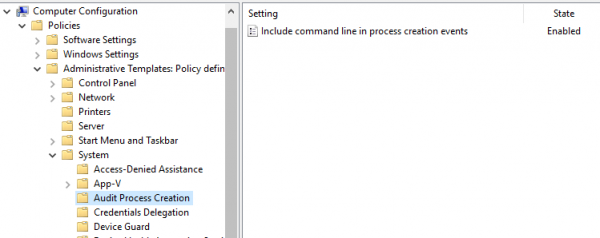
Rregulli përdor mundësitë e ndjekjes së proceseve në sistemin operativ Windows. Fatkeqësisht, aktivizimi i mbledhjes së këtyre ngjarjeve nuk është aspak i qartë. Duhet të ndryshoni 3 cilësime të ndryshme të politikës së grupit:
Konfigurimi i Kompjuterit > Politikat > Cilësimet e Windows > Cilësimet e Sigurisë > Politikat Lokale > Politika e Auditimit > Auditimi i ndjekjes së proceseve
Konfigurimi i Kompjuterit > Politikat > Cilësimet e Windows > Cilësimet e Sigurisë > Konfigurimi i Avancuar të Politikes së Auditimit > Politikat e Auditimit > Ndjekja e Detajuar > Auditimi i krijimit të proceseve
Konfigurimi i Kompjuterit > Politikat > Shablonat Administrativë > Sistemi > Auditimi i Krijimit të Proceseve > Përfshij komandën në ngjarjet e krijimit të proceseve
Pas aktivizimit, rregullat InTrust lejojnë identifikimin e kërcënimeve të panjohura më parë, të cilat demonstrojnë sjellje të dyshimtë. Për shembull, mund të identifikohet programi keqdashës Dridex. Falë projektit HP Bromium, dihet se si funksionon një kërcënim i tillë.
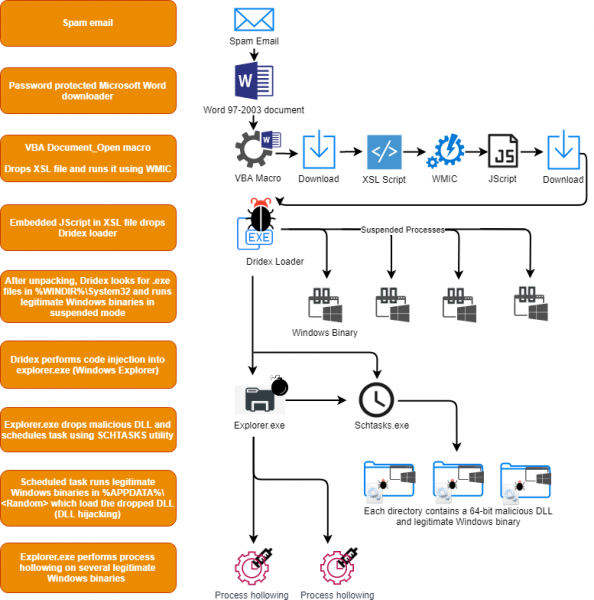
Në zinxhirin e veprimeve të tij, Dridex përdor schtasks.exe për të krijuar një detyrë të planifikuar. Përdorimi i kësaj utilitareje nga linja e komandës konsiderohet si një sjellje shumë e dyshimtë, ashtu siç duket fillimi i svchost.exe me parametra që tregojnë për dosjet e përdoruesit ose me parametra që përputhen me komandat 'net view' ose 'whoami'. Ja një fragment përkatës i :
detection:
    selection1:
        CommandLine: '*svchost.exe C:Users\*Desktop\*'
    selection2:
        ParentImage: '*svchost.exe*'
        CommandLine:
            - '*whoami.exe /all'
            - '*net.exe view'
    condition: 1 nga ata
Në InTrust, të gjitha sjelljet e dyshimta përfshihen në një rregull, sepse shumica e këtyre veprimeve nuk janë më specifike për një kërcënim të caktuar, por përkundrazi janë dyshuese si një kompleks dhe në 99% të rasteve përdoren për qëllime që nuk janë të këndshme. Ky listë veprimesh përfshin, por nuk kufizohet në:
- Procese që ekzekutohen nga vende jo të zakonshme siç janë dosjet e përkohshme të përdoruesve.
- Një proces i njohur sistematik me trashëgimi dyshuese — disa kërcënime mund të përpiqen të përdorin emrin e proceseve sistematike për të mbetur të padukshëm.
- Ekzekutime dyshuese të mjeteve administrative, si cmd ose PsExec, kur përdorin kredencialet e sistemit lokal ose trashëgimi dyshuese.
- Operacione dyshuese të kopjimit të hijeve — një sjellje e zakonshme e viruseve të kërkesave para se të enkriptojnë sistemin, ato shkatërrojnë kopjet rezervë:
— Nëpërmjet vssadmin.exe;
— Nëpërmjet WMI. - Përgjithësime të regjistrit të grupeve të tërë të regjistrit.
- Shkarkimi horizontal i kodit të dëmshëm kur procesi ekzekutohet në distancë duke përdorur komanda si at.exe.
- Operacione dyshuese lokale të grupeve dhe operacione të domain-it duke përdorur net.exe.
- Operacione dyshuese të firewall-it duke përdorur netsh.exe.
- Manipulime dyshuese të ACL.
- Përdorimi i BITS për eksfiltrimin e të dhënave.
- Manipulime dyshuese të WMI.
- Komanda skenari dyshuese.
- Përpjekje për të nxjerrë skedarët e sigurt të sistemit.
Rregulli i bashkuar funksionon shumë mirë për të zbuluar kërcënime si RUYK, LockerGoga dhe viruse të tjera të kërkesave, malware dhe grupe veglash për krimin e kibernetik. Rregulli është verifikuar nga shitësi në mjedise luftarake për të minimizuar gjenerimin e alarmëve të rremë. Dhe falë projektit SIGMA, shumica e këtyre treguesve prodhojnë një sasi minimale ngjarjesh të zhurmshme.
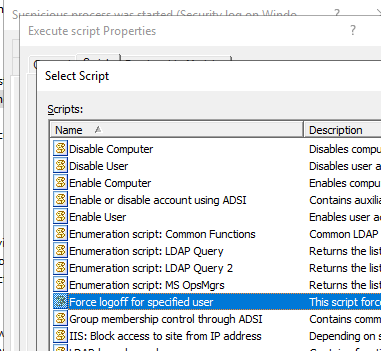
Duke qenë se ky është një rregull monitorimi në InTrust, ju mund të ekzekutoni një skenar reagimi si përgjigje ndaj kërcënimit. Mund të përdorni një nga skenaret e ndërtuara ose të krijoni një tuajin, dhe InTrust automatikisht do ta shpërndajë atë.
Për më tepër, mund të kontrolloni të gjitha telemetritë e lidhura me ngjarjen: skriptet PowerShell, ekzekutimin e proceseve, manipulimet me detyrat e programuar, aktivitetin administrativ WMI dhe t'i përdorni ato për pasmorte në rastet e incidenteve të sigurisë.
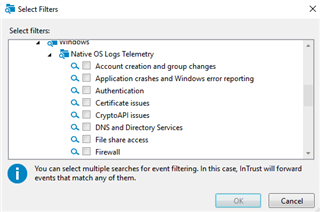
Në InTrust ka qindra rregulla të tjera, disa prej tyre janë:
- Identifikimi i sulmit për uljen e versionit të PowerShell — kur dikush veçanërisht përdor një version të vjetër të PowerShell, pasi në versionin më të vjetër nuk kishte mundësi për audimin e asaj që po ndodhte.
- Identifikimi i login-it me privilegje të larta — kur llogaritë që janë anëtarë të një grupi të caktuar me privilegje (për shembull, administratorët e domain-it), për shkak të incidenteve të sigurisë, hyjnë në sistem në mënyrë interaktive në stacionet e punës.
InTrust ju lejon të përdorni praktikat më të mira të sigurisë në formën e rregullave të paracaktuara për identifikimin dhe reagimin. Nëse mendoni se diçka duhet të funksionojë ndryshe — mund të bëni një kopje të rregullit dhe ta përshtatni siç duhet. Mund të dërgoni një kërkesë për një provë ose për të marrë shpërndarje me licenca përkohësisht përmes në faqen tonë.
Abonohuni në , ku publikojmë shënime të shkurtra dhe lidhje interesante.
Lexoni artikujt tanë të tjerë mbi temën e sigurisë së informacionit:
(artikulli popullor)
Burimi: habr.com
